


Nach der Wiesn: Warum bayerische Betriebe jetzt ihre E-Mail-Konten prüfen sollten
Mit dem heutigen Sonntag geht in München das 191. Oktoberfest zu Ende. Für viele Wirte, Hoteliers, Schausteller, Lieferanten und Dienstleister endet damit die arbeitsreichste Zeit des Jahres, und in den kommenden Wochen kehrt in den Betrieben wieder Alltag ein. Das ist ein guter Zeitpunkt für Aufgaben, die in der Hochsaison liegen bleiben. Eine davon betrifft fast jedes Unternehmen in Bayern, vom Handwerksbetrieb in Niederbayern bis zur Agentur in Nürnberg: die Sicherheit der E-Mail-Konten.
Das Bayerische Landesamt für Datenschutzaufsicht in Ansbach hat dazu eine klare Einschätzung. Präsident Will nannte E-Mail-Accounts „die verwundbarste Stelle vieler Unternehmen“. Wer eine business email mit eigener Domain betreibt, mit Kunden Angebote austauscht und Rechnungen verschickt, sollte deshalb regelmäßig prüfen, ob Zugänge, Einstellungen und Gewohnheiten noch zum Stand der Technik passen.
Was das Landesamt beobachtet
Dem BayLDA werden nach eigener Darstellung häufig erfolgreiche Angriffe auf E-Mail-Konten bayerischer Unternehmen gemeldet. Die Behörde hat deshalb im Mai 2022 eine Präventionsprüfung zur Absicherung von E-Mail-Accounts gestartet und beschreibt in ihrer Mitteilung die typischen Muster. Kriminelle schicken sorgfältig vorbereitete Nachrichten, damit die Empfänger geänderte Zahlungsdaten übernehmen, einen Link anklicken oder einen Anhang öffnen. Weit verbreitet ist die Manipulation von Bankverbindungen, sodass Geld für eine Bestellung auf dem falschen Konto landet.
Gelingt es Angreifern, an das Passwort zu kommen, reicht der Schaden weiter. Sie können alle Informationen im Postfach abgreifen und im Namen des Opfers Nachrichten an sämtliche Kontakte schicken. Über diesen Weg kann sich laut BayLDA auch Ransomware verbreiten, die Daten verschlüsselt und zunehmend vorher auf Server der Angreifer kopiert. Das Landesamt richtet sich dabei ausdrücklich an kleine und mittlere Unternehmen, die bei der Absicherung ihrer Systeme nach seiner Erfahrung oft noch zu sorglos vorgehen.
Die Handlungsfelder aus der BayLDA-Checkliste
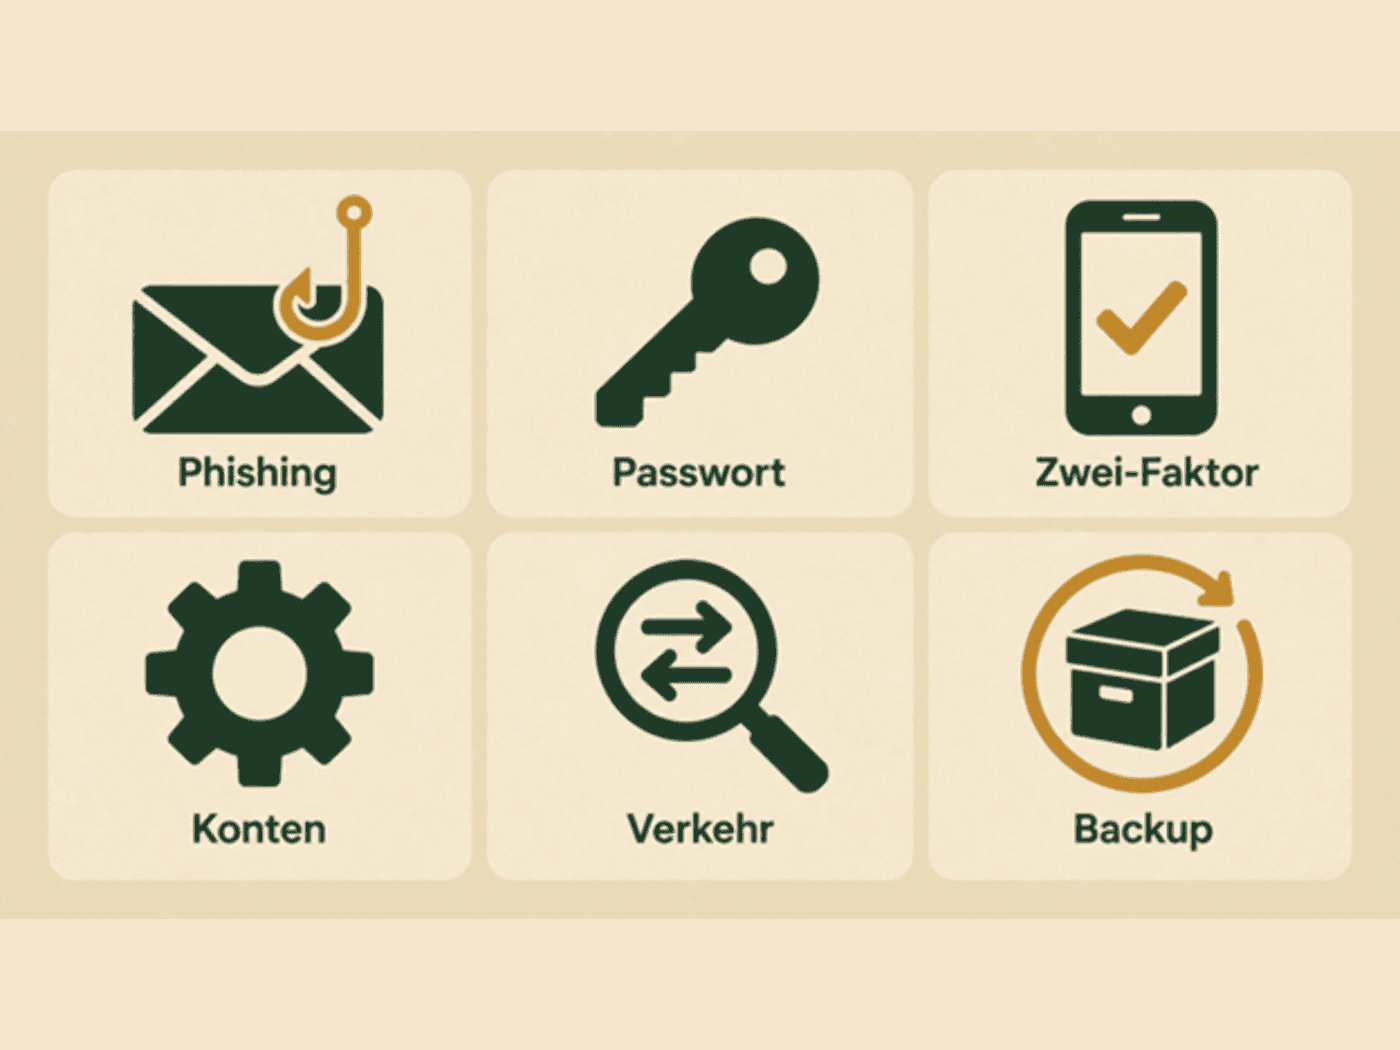
Zur Prüfung hat das Landesamt Informationsmaterial bereitgestellt, das auch Betriebe nutzen können, die nicht kontrolliert wurden. Die Checkliste nennt die folgenden Handlungsfelder. Die Erläuterungen dahinter zeigen, was sie im Betriebsalltag typischerweise bedeuten:
- Phishing-Awareness und Sicherheitsbewusstsein der Mitarbeitenden, die das BayLDA als mit Abstand wichtigste Maßnahme bezeichnet.
- Passwörter, also deren Qualität und der Verzicht auf mehrfach verwendete Zugangsdaten.
- Zwei-Faktor-Authentifizierung und Benutzerverwaltung, damit ein gestohlenes Passwort allein nicht genügt und nur aktive Konten bestehen.
- Pflege und Konfiguration der Accounts, etwa automatische Weiterleitungen und Postfachregeln.
- Überprüfung des Datenverkehrs, um ungewöhnliche Anmeldungen oder Versandmengen zu bemerken.
- Device- und Patch-Management einschließlich eines Backup-Konzepts.
Für einen kleinen Betrieb muss das kein großes Projekt sein. Viele Punkte lassen sich an einem ruhigen Nachmittag durchgehen, wenn klar ist, wer im Unternehmen die Konten verwaltet.
Was sich in der ruhigeren Zeit konkret erledigen lässt
Nach einer intensiven Saison lohnt zuerst ein Blick auf die Benutzerliste. Aushilfen, Saisonkräfte und externe Helfer bekommen oft schnell einen Zugang, der danach niemand mehr schließt. Konten, die nicht mehr gebraucht werden, sollten gesperrt und ihre Inhalte gesichert werden, bevor sie endgültig verschwinden.
Danach folgt die Frage, ob alle verbleibenden Konten mit einem zweiten Faktor geschützt sind. Gerade bei geteilten Adressen wie info@ oder buchhaltung@ fehlt dieser Schutz häufig, weil mehrere Personen dasselbe Passwort nutzen. Besser sind persönliche Zugänge mit Zugriff auf das gemeinsame Postfach.
Schließlich hilft eine einfache Regel gegen den häufigsten Betrug: Eine Änderung der Bankverbindung wird nie allein per E-Mail akzeptiert. Wer bei einem Lieferanten unter der bekannten Telefonnummer kurz nachfragt, verhindert den Schaden, den das BayLDA als eines der verbreitetsten Phänomene beschreibt. Die Wiesn ist vorbei, die Rechnungen der Saison werden aber erst jetzt bezahlt.
Warum gerade jetzt
Wie DieBayern.de zum Abschluss berichtete, hatten zur Halbzeit des 191. Oktoberfests bereits 3,8 Millionen Menschen die Theresienwiese besucht, 400.000 mehr als im bisherigen Rekordjahr 2023. Hinter solchen Zahlen stehen Wochen mit vielen Bestellungen, Lieferungen und Abrechnungen, von denen ein Teil über das Postfach läuft. In solchen Phasen kann eine manipulierte Zahlungsaufforderung leichter untergehen, weil ohnehin viele Rechnungen eingehen. Wer die Abrechnungen der vergangenen Wochen jetzt mit etwas Abstand durchgeht und dabei auf ungewöhnliche Kontoänderungen achtet, schließt eine Lücke, bevor das Geld überwiesen ist.